

Il CIO esperto: Episodio 5 – “Gestire le spese che non si vedono”
Podcasts
Mark Dunkerley, vicepresidente dei servizi tecnologici aziendali e CISO presso Coca-Cola Bottlers Sales and Services, si siede a tavolino con il conduttore Bradd Busick per discutere dei costi invisibili che erodono silenziosamente i budget IT: la proliferazione del cloud, gli strumenti inutilizzati, i progetti pilota di IA rimasti in sospeso e i nuovi modelli di tariffazione dell’IA basati su token… per non parlare del costante salasso causato dai sistemi legacy e dal debito tecnico. Mark e Bradd discutono inoltre del motivo per cui i CIO e i CISO di maggior successo oggi stanno mettendo da parte il proprio ego per concentrarsi sulla condivisione della responsabilità dei rischi, sulla continuità operativa e su una comunicazione basata sui dati con i dirigenti e i consigli di amministrazione.
Ma non è tutto rose e fiori all’insegna del “condividere è prendersi cura”: gli autori approfondiscono anche il motivo per cui i rapidi cambiamenti tecnologici rendono difficile la pianificazione di bilancio a lungo termine (e per “lungo termine” intendono un periodo superiore a 6 mesi); perché il capitale relazionale costruito tra i responsabili IT e il business è essenziale per il finanziamento dei progetti e per una due diligence rapida; e perché, dal punto di vista dei processi, il ROI dell’IA necessita ancora di molto lavoro per dimostrare il proprio potenziale, mentre gli strumenti per la produttività degli utenti stanno già mostrando un ritorno sul valore più rapido – a condizione, ovviamente, che l’adozione sia gestita correttamente.
Il consiglio fondamentale di Mark che tutti possiamo sostenere? Le aziende devono passare da una governance reattiva a una proattiva… ed è finalmente giunto il momento di distribuire la responsabilità oltre i ruoli di CIO e CISO.


Ascolta qui tutti gli episodi di “The Savvy CIO”.
"Gestire le spese che non si vedono"
Mark Dunkerley: Se torno indietro di 20 anni, le spese nascoste riguardavano semplicemente le solite cose: “Oh, mi serve un server, mi serve spazio di archiviazione”. E questo è il modo di fare di una volta. All’improvviso, negli ultimi cinque, dieci anni, tutti sono passati al cloud. Oggi, ovviamente, l’intelligenza artificiale è la sfida più grande. Non credo che nessuno sappia come calcolare i costi dell’intelligenza artificiale. Quando analizziamo la situazione partendo dai costi di base e anche dalle cose che stiamo cercando di capire, diventa sempre più impegnativo e dobbiamo muoverci sempre più velocemente, oltre a dover essere il più aggiornati possibile, e questo sembra essere un aspetto molto comune a tutte le organizzazioni in questo momento.
Bradd Busick: State ascoltando “The Savvy CIO”, sapientemente rinnovato da Park Place Technologies. Sono il vostro conduttore, Bradd Busick, e questo è un programma in cui parliamo di pressioni sul bilancio, adozione dell’IA, sicurezza e dell’arte di tenere accesa la spia senza mandare tutto a monte insieme alle persone che affrontano questi problemi ogni giorno. Quando si parla di hardware, ci sono molti prezzi visibili sul campo: cose come server e switch, persino i contratti di manutenzione per tenerli in funzione. L’hardware si può toccare, si possono vedere con i propri occhi aspetti come l’ammortamento e pianificarne la gestione. Ma appena sotto la superficie, c’è un intero iceberg di costi che sono molto più difficili da tenere sotto controllo. Cose come la proliferazione del cloud, progetti di intelligenza artificiale che non sono mai decollati, ma che non sono mai stati cancellati e continuano a girare nel vostro ambiente. Strumenti costosi che hanno solo tre utenti.
Ci sono un’infinità di perdite invisibili. Non ti affonderanno perché sono grandi, ma semplicemente perché ti sei completamente dimenticato della loro esistenza. Mark Dunkerley è vicepresidente dei servizi tecnologici aziendali e CISO presso Coca-Cola Bottlers’ Sales & Services, il che significa che gode di una delle prospettive più esclusive del settore. Fornisce supporto a quasi 60 imbottigliatori Coca-Cola in tutto il Nord America, quindi è abituato a gestire la complessità delle parti interessate su larga scala e in decine di contesti aziendali distinti.
Mark sa che oggigiorno la spesa per l’IT assomiglia molto meno a una bolletta fissa e molto di più a un piano tariffario di telefonia mobile del 2008. Pensi di sottoscrivere un servizio, ma per qualche motivo la tua bolletta presenta 17 voci diverse per le quali non sapevi neanche di dover pagare. La pressione per sviluppare progetti più velocemente che mai è alta, e il contatore non si ferma mai. Se non lo tieni d’occhio, ti aspetta una brutta sorpresa quando arriverà il momento di pagare il conto. E se non stai attento, potrebbero essere il CIO o il CISO a rimanere con le mani vuote. Mark, benvenuto su The Savvy CIO.
Mark Dunkerley: Grazie, Bradd. Sono entusiasta di essere qui.
Bradd Busick: Sì, sono davvero felice di averti qui, amico. Il tuo percorso professionale è fantastico. Giusto per rompere il ghiaccio, raccontami un po’ di te. Come sei arrivato a ricoprire questo ruolo specifico alla CCBSS?
Mark Dunkerley: Per quanto riguarda le mie origini, come probabilmente avrete intuito dall’accento, vivo in Florida, ma non sono originario di lì. Vengo da Newcastle, in Inghilterra, e il mio sogno era quello di diventare un giocatore di football. Ma sono venuto negli Stati Uniti, ho frequentato l’università grazie a una borsa di studio per giocare a football, e da lì ho cambiato rotta verso il settore tecnologico, lavorando con l’università e il dipartimento di tecnologia. Inizialmente lavoravo come amministratore di rete, poi sono passato ad altro, evolvendo verso il settore sanitario, occupandomi soprattutto di strumenti di collaborazione. Naturalmente, questi strumenti comportano questioni di sicurezza, e negli ultimi 11 anni ho lavorato in diverse aree del sistema Coca-Cola. Inizialmente dovevo occuparmi dello stack di collaborazione, della gestione della posta elettronica e di strumenti di quel tipo, ma il mio ruolo si è evoluto a seguito di diversi cambiamenti all’interno dell’azienda che mi hanno offerto nuove opportunità.
Quello che mi ha davvero colpito è stata l’opportunità di entrare a far parte della nostra organizzazione di servizi aziendali, dove abbiamo potuto costruire un’infrastruttura completamente nuova partendo da zero. E man mano che procedevamo, mi sono occupato maggiormente della supervisione dell’architettura. La sicurezza informatica ha cominciato ad assumere un’importanza molto maggiore. Se pensiamo a sei, sette, otto anni fa, è proprio in quel periodo che la questione ha cominciato ad assumere maggiore rilevanza e l’attenzione si è spostata sempre più verso la sicurezza informatica e l’opportunità di costruire un programma di sicurezza informatica partendo da zero. E questo mi ha portato dove mi trovo oggi, nel reparto Vendite e Servizi di Coca-Cola Bottlers. So che tradizionalmente c’erano forse quelli che si concentravano sulla sicurezza e quelli che si concentravano sull’IT. Ho avuto l’opportunità di passare davvero dal settore IT alla sicurezza informatica e ora di occuparmi effettivamente di entrambi questi ambiti.
Bradd Busick: È fantastico. E quei mondi sono così confusi ora, se si pensa a da dove abbiamo iniziato sia tu che io, quando erano ancora separati. Per fare un’analogia con il calcio, il centrocampista deve essere in grado di giocare in difesa, ma deve anche essere in grado di fare l’attaccante. Hai visto davvero tante cose. Immagino che tu cominci a cogliere degli schemi. Qual è l’unica cosa che hai notato nella prima conversazione e che ti dice molto su a che punto sono nel loro percorso di maturazione? Perché sai già dove devi portarli. Quali sono gli aspetti che ti saltano all’occhio?
Mark Dunkerley: Se consideriamo la questione dal punto di vista della sicurezza, l’attenzione si è concentrata sulla tecnologia, che ovviamente ha rappresentato il motore del business, ma negli ultimi cinque anni c’è stato un cambiamento. Penso che ci sia un grande divario nella comprensione del rischio che abbiamo all’interno di un’azienda, nel nostro ambiente, e forse una delle opportunità fortunate che ho avuto è quella di avere una mentalità che mette il rischio al primo posto. E, andando anche oltre il contesto del leader tecnologico, questo è un aspetto su cui noi, in qualità di leader, dobbiamo lavorare in modo più ampio in tutta l’azienda: la nostra mentalità deve cambiare. Dobbiamo capire come collaborare con le altre funzioni aziendali e, quando si considerano gli imbottigliatori e le altre entità, questo aiuta davvero a promuovere e comprendere quale sia tale rischio. Di solito non è il primo pensiero che viene in mente. Penso che ci si stia arrivando perché si verificano incidenti di sicurezza informatica. Stiamo iniziando a vedere quale sia il vero impatto. Ma la continuità operativa e la comprensione della propria situazione, credo, rappresentino una grande lacuna in molte organizzazioni. Tendo sempre a approfondire e a cercare di capire un po’ di più.
Bradd Busick: Sì, mi piace molto, e stai mettendo in evidenza un aspetto che ritengo davvero importante. Innanzitutto, il leader IT di oggi deve essere un uomo d’affari tanto quanto un tecnico. In secondo luogo, penso che finalmente si stia iniziando a riconoscere, considerando tutte le minacce informatiche e la mitigazione dei rischi, l’importanza particolare della resilienza aziendale, per dire: «Quanto mi costerebbe chiudere effettivamente l’attività? Qual è il mio costo al minuto?» In passato, un’interruzione dell’attività ci costava 10.000 dollari al minuto.
Ora, se la si mette in questi termini, improvvisamente, quando il CIO va a chiedere il budget, verrebbe da pensare che la dirigenza gli direbbe: «Fai quello che devi fare per tenerci al passo».
Non: «Beh, l’ufficio risorse umane sta valutando questo nuovo modulo di reclutamento». È più che altro: no, ma volete davvero che la vostra organizzazione sia in grado di reclutare? Si tratta di un profilo di rischio e di un approccio fondamentalmente diversi, credo, che spero le organizzazioni, i consigli di amministrazione e i vertici dirigenziali stiano finalmente cominciando a comprendere.
Mark Dunkerley: Sì. Sì. Credo che il messaggio stia sicuramente passando. Parliamo di costi nascosti. Vediamo i costi di una violazione della sicurezza informatica e, come hai giustamente sottolineato, scommetto che molte organizzazioni non sanno quanto costa rimanere fuori uso anche solo per un minuto. E se si inizia a fare questi calcoli, ci si trova di fronte ad altri costi dietro le quinte. E la reputazione? E la fiducia dei clienti e tutto il resto? Quindi è sicuramente qualcosa che assume proporzioni molto più ampie una volta che si inizia a svelare tutto ciò che fa parte di quella discussione più ampia.
Bradd Busick: Sì. Penso che sia un’idea geniale, e in parte questo diventa una necessità quando si verifica un evento nel ruolo di un CIO o di un CISO. Credo che il nostro consiglio sarebbe: adottiamo un approccio proattivo. Vogliamo che i nostri CIO e i nostri CISO inizino ad aiutare il marketing, la leadership e il consiglio di amministrazione a mettere in luce alcuni di quei rischi di cui nessuno si preoccupa finché non si verifica effettivamente un problema e ci si ritrova in una situazione reattiva.
Mark Dunkerley: Esatto.
Bradd Busick: Prima di addentrarci nei dettagli della spesa nascosta, credo che dovremmo probabilmente chiarire il contesto per capire perché questo fenomeno stia diventando così diffuso. Una volta qualcuno mi ha detto: «Abbiamo bisogno che l’IT si occupi solo delle proprie competenze».
E la mia risposta è stata: «No, in realtà ribaltiamo la prospettiva. Sei tu che sei sulla mia strada. L’intera base dell’azienda è la tecnologia. E quindi, senza tecnologia, non c’è azienda». Mi piacerebbe che tu approfondissi un po’ come hai visto il ruolo del CIO e del CISO iniziare a separarsi o a convergere.
Mark Dunkerley: Sì, è una questione interessante perché questa funzione è probabilmente una delle nostre organizzazioni più recenti, direi, degli ultimi 10-20 anni. E sebbene abbiamo avuto una certa presenza nel campo della sicurezza, voglio dire, negli ultimi cinque o dieci anni, in realtà è cresciuta in modo significativo all’improvviso a causa dei requisiti, delle normative e di tutto ciò che ne deriva. Ed è stato interessante perché le organizzazioni hanno iniziato a sviluppare funzioni di sicurezza informatica e di sicurezza.
E poi c’è la questione di chi sia il superiore gerarchico del CISO: il CISO dovrebbe avere un posto nel consiglio di amministrazione? E poi c’è il CIO. Penso che siano tutte discussioni molto rilevanti. Credo che molto dipenda dal contesto. Penso che, in definitiva, alla fine della giornata, ci sarà un CISO o un CIO. Credo che non possano lavorare in modo indipendente, non possano operare separatamente. E deve esserci una sorta di struttura che consenta a entrambi di lavorare insieme, sia che facciano riferimento l’uno all’altro, sia che facciano riferimento al consiglio di amministrazione.
Ma se si dispone del personale giusto, con il CIO e il CISO che lavorano insieme, è fondamentale che si capiscano a vicenda. Penso che, nella maggior parte dei casi, al giorno d’oggi un CIO debba possedere competenze in materia di sicurezza e di sicurezza informatica per avere successo. E penso che valga anche il contrario: ritengo che il CISO, il responsabile della sicurezza, debba possedere tali competenze tecnologiche e comprenderle. Quindi, oggi, questi ruoli devono lavorare in stretta collaborazione. Non dovrebbe esserci alcuna separazione o rivalità tra ciò che fanno. Tutto ciò che fai nel tuo ruolo è ciò che è meglio per l’organizzazione, per renderla di successo e sicura e per ridurre i rischi, e il modo in cui lo facciamo è collaborando con i nostri colleghi e con gli altri all’interno dell’organizzazione, e sia il CIO che il CISO dovrebbero sicuramente lavorare insieme come una squadra ancora più forte.
Bradd Busick: Penso che sia proprio così, e ho visto dei CIO davvero, davvero eccezionali che sono poi diventati CISO. Ho persino visto dei CISO davvero eccezionali che sono passati al ruolo di CIO in un’altra organizzazione, e penso che ciò mi abbia fatto capire quella fluidità in cui tutti comprendono cos’è la gestione del rischio, e che non è più solo compito del CISO, né è più solo compito del CIO. È una responsabilità condivisa. Credo che stiamo iniziando a vedere un cambiamento in questi legami. Almeno questa è la mia speranza.
Mark Dunkerley: Sì, sono d'accordo, d'accordo. Assolutamente.
Bradd Busick: Cambiamo un po’ argomento. Parte del problema della gestione del rischio sta ovviamente nel fatto che pianificare a lungo termine è davvero, davvero difficile. E alcuni sosterrebbero che non sia più neanche possibile, come ai vecchi tempi di 10 anni fa, quando un amministratore delegato diceva: «Mark, qual è il tuo piano triennale?» Penso che anche il piano a 18 mesi sia ormai superato. Come si fa a mantenere una parvenza di disciplina finanziaria in questo ambiente incredibilmente iper-agile in cui tu ed io ci troviamo oggi?
Mark Dunkerley: Non è facile perché, anche oggi, intendo dire quando lavoriamo con i nostri rispettivi consigli di amministrazione e la nostra dirigenza, dobbiamo avere già definiti i nostri indicatori e i nostri obiettivi. Quindi quei piani triennali e annuali sono obiettivi verso i quali dobbiamo continuare a lavorare. Quindi possiamo lanciare qualche freccetta al bersaglio e sappiamo dove andremo a finire, ma vorrei anche tornare alla semplice tecnologia nella mia esperienza, anche negli ultimi 20 anni, prima dell’avvento della tecnologia, era facile redigere un bilancio annuale e un piano finanziario. Semplice: sapevamo cosa volevamo fare, quali erano i nostri obiettivi per l’anno successivo. Si introduce la tecnologia e cambia così velocemente che non è possibile prevedere già ora, con l’intelligenza artificiale, cosa cambierà tra tre o sei mesi.
Bradd Busick: È esattamente così.
Mark Dunkerley: Quindi, se mi chiedete cosa devo prevedere nel bilancio per il prossimo anno, penso che, prima di tutto, dobbiamo essere trasparenti al riguardo e farlo sapere agli altri, oppure, quando ci viene chiesto di fornire queste informazioni, dire che sì, possiamo farlo, ma la trasparenza sta proprio nel far capire agli altri dirigenti – quei dirigenti non tecnici – che la tecnologia è cresciuta così rapidamente. Verrete da me l’anno prossimo perché all’improvviso avete bisogno di qualcosa, oppure qualcuno vi sta vendendo qualcosa e pensate che questo vi aiuterà a ottenere quel ritorno sull’investimento, il che è fantastico, ma non l’avevamo previsto nel bilancio. Ora dobbiamo sederci, riflettere e parlarne, e questo succede sempre. Quindi, dal punto di vista del bilancio, so che diamo il meglio di noi man mano che ci avviciniamo all’anno successivo. Abbiamo certamente delle roadmap, e queste roadmap funzionano bene poiché si ha a che fare con il tradizionale debito tecnologico e con aspetti che è necessario affrontare nel corso del ciclo di vita.
Ma, visto che la tecnologia si evolve proprio in questo momento, parliamo dello stato attuale dell’IA e della possibilità di sfruttarne le potenzialità. Il punto è: come si fa a pianificare al meglio e ad affrontare questi argomenti? Io e il team cerchiamo sempre di assicurarci di avere a disposizione una parte del budget destinato ai progetti in corsa. E, ribadisco, bisogna stare attenti a quanto si chiede. Bisogna trovare un equilibrio tra ciò di cui abbiamo bisogno solo per stare sul sicuro. Ma alla fine, credo che tutto si riduca al fatto che, man mano che la tecnologia si evolve e diventa sempre più parte integrante del business, si creano quelle relazioni necessarie per garantire che possiamo lavorare insieme per capire come portare avanti un nuovo progetto che forse è spuntato dal nulla, perché non siamo in grado di stanziare fondi con sufficiente anticipo.
Bradd Busick: In assenza di relazioni, come hai appena sottolineato, non si può essere un CIO di successo. Non si può essere un CISO di successo. Il capitale relazionale è importante tanto quanto il tuo utilizzo del cloud. E penso che i CIO, i CISO e i responsabili IT che stanno ascoltando questo podcast, se non avete un rapporto con il business, siete nel lavoro sbagliato. E quindi mi piace che tu l’abbia sottolineato, penso sia geniale. Penso anche che questo metta in luce l’agilità che stiamo iniziando a vedere dal business, il che richiederà che l’IT sia altrettanto agile.
Quindi, ad esempio, se uno dei tuoi clienti venisse da te e ti disse: “Ehi, c’è questa nuova piattaforma SaaS o questo nuovo modulo di intelligenza artificiale che monitora la qualità sulla linea di assemblaggio”, devi essere pronto a fare le dovute verifiche, a reagire, a trovare un budget per qualcosa che sia stato riassegnato oppure a collaborare con loro per presentare quella richiesta congiunta, perché il consiglio di amministrazione ora dirà: «Ok, imprenditore, questo aumenterà la nostra qualità di consumo o ridurrà i nostri scarti del 10%. Mark, è sicuro?» E se disponi di quel capitale relazionale, improvvisamente tutto si mette a posto ed è una cosa meravigliosa quando accade. Purtroppo, non succede sempre, quindi mi fa molto piacere sentire che ti stai preparando a questo.
Quindi, un tema importante che stiamo già vedendo emergere in tantissime conversazioni in questa stagione nel podcast “The Savvy CIO” è che c’è un’enorme pressione, sia a livello organizzativo che di settore, per presentarsi al tavolo delle trattative con una strategia di IA attuabile. E, il più delle volte, la prima domanda che viene posta subito dopo è: è sicura? Qual è il ROI? Quindi mi piacerebbe sentire la tua opinione, un parere a caldo. Pensi che ci sia un ROI per i progetti su cui stiamo tutti lavorando nell’ambito dell’IA? Cosa stai osservando e come lo stai misurando?
Mark Dunkerley: Penso che ci siano stati casi d’uso che hanno dimostrato un ritorno sull’investimento (ROI), ma credo che siano molto limitati rispetto al fatto che, all’improvviso, ci sono molti fornitori, abbiamo queste grandi opportunità e l’azienda è stata venduta. Quale potrebbe essere questo fantastico ritorno sull’investimento? Risolveremo tutti questi problemi. E penso che tutti si siano lanciati in questa impresa, investendovi molti soldi. Ma la realtà è che, dal punto di vista aziendale, è molto più difficile di quanto ci fosse stato fatto credere.
Penso che il problema si riduca a un paio di cose. La prima è che ci sono ancora molti dati errati in circolazione, e l’IA non risolverà il problema dei dati errati. La seconda è che la maggior parte delle organizzazioni continua a basarsi su processi risalenti a molti anni fa. E se i processi non sono stati ottimizzati o rivisti per adeguarsi alla realtà odierna e allo stato attuale della tecnologia, anche in questo caso l’IA non risolverà il problema. Quindi, se guardiamo al lato aziendale, penso che abbiamo ancora molta strada da fare nel tentativo di utilizzare l’IA per migliorare l’azienda e i suoi servizi. Le opportunità ci sono. So che, man mano che consideriamo gli agenti di IA e la componente "agente" prende piede, ci sono ancora alcuni aspetti fondamentali che devono essere risolti prima che, a mio avviso, si possa davvero avere successo con l’IA dal punto di vista aziendale.
Ora, per quanto riguarda la produttività, il settore sta evolvendo rapidamente. Voglio dire, parliamo di ChatGPT, Copilot e di tutti questi strumenti: è su questo che le aziende dovrebbero concentrarsi in questo momento, su come collaborare con i propri utenti per ottenere il massimo in termini di produttività da questi strumenti, perché i risultati ci sono. La produttività c’è, le capacità ci sono, e tutti abbiamo così tante cose da fare. Abbiamo tantissimo lavoro ripetitivo, e questi strumenti ci permettono davvero di, credo, di liberarci da parte di quel noioso lavoro quotidiano e di concentrarci sugli aspetti strategici di cui l’azienda ha bisogno, perché è sempre la stessa storia: dobbiamo fare di più con meno risorse.
Bradd Busick: Esatto.
Mark Dunkerley: Ora la sfida è questa: tutto ciò che abbiamo fatto in campo tecnologico negli ultimi 20, 30 anni è che la tecnologia ora c’è. Beh, indovinate un po’? È il fattore umano che ora dobbiamo affrontare. È il cambiamento, è l’adozione, ed è su questo che dobbiamo concentrarci e a cui dobbiamo guardare con attenzione quando consideriamo il lato della produttività. Come possiamo strutturare i nostri programmi per favorire tale adozione, per dimostrarne il valore, come essa integri ciò che facciamo e come continuerà a rendere il nostro lavoro più efficiente man mano che andiamo avanti? Penso che sia proprio su questo che dobbiamo concentrarci in questo momento: cercare di capire come si presenta il lato aziendale mentre analizziamo i nostri dati, i nostri processi e come possiamo integrare l’IA per essere più efficienti. Per quanto riguarda il ROI in questo ambito, personalmente credo che stiamo ancora faticando a individuarlo.
Bradd Busick: Sì, penso che sia una bella osservazione. Qualcuno mi ha detto, parlando del lato della produttività dell’azienda, «Il modo in cui potremo misurare l’impatto degli strumenti di produttività sarà vedere una diminuzione dei tassi di divorzio, perché ora le persone non lavoreranno più 80 ore alla settimana, lavoreranno 60 ore e potranno concentrare quelle 60 ore sugli aspetti strategici, come hai sottolineato tu.”
Mark Dunkerley: Mi piace tantissimo.
Bradd Busick: Ho pensato che fosse un indicatore interessante.
Il reparto Vendite e Servizi di Coca-Cola Bottling è enorme. Insomma, voi ragazzi avete un’infinità di elementi in movimento in una gamma estremamente variegata di servizi e contesti, eppure riuscite davvero a muovervi all’unisono. Voglio dire, voi vi muovete e agite in modo coeso. Voi e il vostro ruolo avete una prospettiva privilegiata su oltre 50 imbottigliatori, che vi permette di vedere ogni giorno cosa funziona e cosa non funziona su larga scala. Qual è, secondo te, l’errore più ricorrente che vedi commettere dai responsabili IT quando si tratta di gestire la spesa e magari alcuni di quei costi nascosti?
Mark Dunkerley: Credo che, se diamo uno sguardo agli anni passati, la situazione sia piuttosto costante su tutta la linea. Non penso che sia davvero un caso unico. Ma penso che, se consideriamo il ciclo di vita, voglio dire, posso tornare indietro di 20 anni, e i costi nascosti, la spesa nascosta, riguardavano semplicemente il tradizionale: “Ehi, ho bisogno di un’applicazione.”
«Beh, come pensi di ospitarla?»
«Oh, mi serve un server. Mi serve spazio di archiviazione.» E questo è il modo di fare alla vecchia maniera. E poi, all’improvviso, negli ultimi cinque, dieci anni, tutti sono passati al cloud.
Bradd Busick: Sì.
Mark Dunkerley: E allora si finisce per dire: “Oh, fantastico, basta semplicemente avviare il cloud”. E nelle organizzazioni più grandi, si comincia a dover affrontare il problema dell’IT ombra e di questi costi di utilizzo. E anche se si dispone di un buon team che gestisce l’infrastruttura cloud in modo governato, si deve comunque affrontare la sfida del cloud stesso e i costi di utilizzo rappresentano una sfida molto ardua; ci viene richiesto un grande impegno per gestire tali costi. Quindi ne vedo molti in questo contesto: organizzazioni ancora tradizionali, con infrastrutture on-premise, che stanno passando al cloud e cercano di gestire i costi degli abbonamenti, cercando di capire di cosa si tratti.
Oggi, ovviamente, l’intelligenza artificiale è il settore più importante. Ora stiamo iniziando a vedere i nostri fornitori di IA. Abbiamo iniziato con una sorta di sistema di licenze, ma il costo di questi servizi sta iniziando a orientarsi maggiormente verso un modello basato sui token, e non credo che nessuno sappia come calcolare i costi dell’IA quando li consideriamo in termini di costi basati sui token; è una questione che stiamo cercando di chiarire. Quella è una domanda che tutti si pongono. Penso che un’altra delle questioni più importanti con cui tutti stanno ancora facendo i conti, e non credo che qualcuno sia riuscito a superarla, sia proprio il debito tecnico storico. Abbiamo ancora server obsoleti in circolazione, server a fine ciclo di vita, stiamo cercando di liberarcene, stiamo cercando di lasciarceli alle spalle.
Le vecchie applicazioni che non sono state modernizzate e che utilizzano un tipo di autenticazione obsoleto: come si fa a renderle sicure e a isolarle? Voglio dire, quando ci si occupa del debito tecnologico e dei sistemi legacy, credo che sia una sfida con cui tutti continuano a confrontarsi costantemente. E soprattutto ora che i rischi legati alla sicurezza informatica sono sempre più elevati, la situazione sta diventando sempre più impegnativa e dobbiamo muoverci sempre più velocemente, dobbiamo modernizzarci sempre più rapidamente e dobbiamo essere in grado di rimanere il più aggiornati possibile. E questo sembra essere un fenomeno molto diffuso in ogni organizzazione in questo momento.
Bradd Busick: È vero, e questa è, credo, la bella tensione: i CEO, i CFO e i consigli di amministrazione dicono: “Ehi, dobbiamo adottare l’IA”, solo che non hanno investito abbastanza nemmeno per arrivare al punto in cui si possa dire sì all’IA. È come mettere benzina davvero scadente in una Ferrari. Semplicemente non ha alcun senso. E quindi, per tornare al tuo punto, e penso anche per i nostri ascoltatori, è importante riflettere attentamente su come risolvere parte di quel debito tecnico, non dire di sì all’IA finché non si dispone della giusta strategia in materia di identità, finché non si dispone della giusta strategia in materia di autenticazione, e di alcune delle basi che la maggior parte delle aziende non ha nemmeno avuto modo di affrontare perché si è concentrata sul semplice funzionamento quotidiano. E quindi è come chiedere a qualcuno di fare un salto in avanti nella strategia quando non si è dedicato il tempo necessario per padroneggiare le nozioni di base.
Mark Dunkerley: Concordo. Credo che sia proprio in questo che l’aspetto della sicurezza mi aiuti molto, perché il settore della sicurezza e del rischio, a mio parere, si basa molto di più su quelle componenti fondamentali su cui dobbiamo concentrarci. Le migliori pratiche in materia di identità e come dovremmo effettuare l’autenticazione con l’applicazione di patch multifattoriale. Tradizionalmente, si parla di un ciclo di applicazione delle patch di oltre 30 giorni. Beh, indovinate un po’? Se viene rilasciata una patch, ho bisogno che venga installata subito. È questa la mentalità con cui bisogna ragionare. Per ottenere una modernizzazione al passo con i tempi, tutti questi aspetti si basano in realtà sul versante della sicurezza informatica e sul seguire quei framework per poter tornare a concentrarsi su ciò che è necessario per fornire supporto. Diventare più moderni per fornire supporto, come dici tu, a queste nuove iniziative che i consigli di amministrazione e i dirigenti esecutivi stanno promuovendo, dicendo: «Ehi, dobbiamo farlo ora, finché disponiamo ancora di alcune basi fondamentali».
E penso che il tema fondamentale per i dirigenti sia: come fare in modo che, in qualità di CIO e CISO, si possa tornare indietro e dire: “Beh, abbiamo ancora qualche cosa da fare”. E io lo metto in pratica dal punto di vista della sicurezza, nel mio ruolo di CISO, presentando i dati e i fatti sul tavolo, e questo tende a dare ottimi risultati. Non si tratta di conversazione, ma di come riesco effettivamente ad articolare il messaggio in modo che possa raggiungere il livello aziendale? E per me, si tratta di statistiche, di dati, di ciò che posso presentare davanti a loro per mostrare dove ci troviamo e perché dobbiamo fare questo per contribuire a costruire quella narrazione.
Bradd Busick: Quindi, per quel CIO che in questo momento sta ascoltando questa conversazione e si trova schiacciato dalla pressione sul budget o è al di sotto del 3% del fatturato netto – il che significa solo il minimo indispensabile –, si trova sulla difensiva e cerca di reagire invece di prevenire, qual è quell’unico consiglio che dovrebbe seguire per iniziare a fare o smettere di fare qualcosa, in modo da invertire la tendenza e anticipare il problema invece di rincorrerlo?
Mark Dunkerley: Ne hai parlato poco fa, ma dobbiamo cambiare i nostri programmi e la nostra mentalità per diventare più proattivi. Se si guarda al settore IT nel corso degli anni, abbiamo continuato a rimanere in questo stato reattivo, e questo ci riporta a quei costi nascosti. Voglio dire, cercare di spiegare che all’improvviso dobbiamo fare qualcosa adesso, ma non ho le risorse necessarie e come aggirare il problema. E, ancora una volta, non è facile uscire da questa situazione, ma dal punto di vista della sicurezza, pongo grande enfasi sull’approccio proattivo rispetto a quello reattivo e su come possiamo posizionarci per il successo a lungo termine? Si tratta anche di cambiare la mentalità secondo cui la responsabilità non ricade solo sul CIO o sul CISO. Negli ultimi anni abbiamo assistito a situazioni in cui, in caso di incidente di sicurezza, il CISO rischiava di perdere il posto.
Bradd Busick: Esatto.
Mark Dunkerley: Beh, questa situazione deve cambiare e fa parte della mentalità. E come facciamo a spostare questa responsabilità e rendicontazione da una singola persona, dal CIO e dal CISO, alla dirigenza esecutiva e al consiglio di amministrazione? Ed è così che si ottiene quella visibilità. Il modo in cui lo faccio io, e lo facciamo nel programma di sicurezza informatica, e dovrebbe essere applicato in modo trasversale, è: come si gestiscono al meglio i propri programmi? La governance, il rischio e la conformità sono uno dei programmi più importanti.
E questo può valere anche al di là della sicurezza informatica, proprio come nel caso del CIO di un’azienda tecnologica. Come si fa a presentare e gestire il programma che trasferisce tale responsabilità da una singola persona all’intera organizzazione in senso più ampio? Ed è proprio lì che, in definitiva, dovrebbe risiedere. Quindi sì, è più o meno questo il mio pensiero. I dati ci sono. Penso che ne abbiamo abbastanza nella comunità. È da molto tempo che ci occupiamo di questo e credo che sappiamo come posizionarci al meglio per ottenere un successo maggiore rispetto al passato.
Bradd Busick: Mi piace tantissimo. Sì, in effetti credo che il futuro sia davvero roseo, e adoro la parola che hai citato, ovvero “comunità”. Ho una chat su WhatsApp con 87 CIO con cui ho lavorato su alcuni dei sistemi più grandi del Paese, ed è così che vengono prese le decisioni. Mi dicono semplicemente: «Ehi, stai usando il prodotto X? E se va bene per la Coca-Cola, andrà bene anche per noi». Ed è così che a volte si svolge il dialogo.
E, ovviamente, quando si è verificato l’incidente di CrowdStrike e quando è emerso l’ultimo zero-day, è stato bello vedere la comunità unirsi. E, in realtà, questo mi dà molta speranza per il futuro. Allora, Mark, è stato un piacere chiacchierare con te oggi. Grazie mille per essere stato con noi a “The Savvy CIO”.
Mark Dunkerley: Sì, mi è piaciuto moltissimo, Bradd. Apprezzo il tempo che mi avete dedicato e l’opportunità che mi avete offerto, e ringrazio tutti voi là fuori.
Bradd Busick: Oggi ho trascorso del tempo con Mark. Ecco cosa ho sentito e che ritengo valga davvero la pena di prendere in considerazione. Le vecchie “corsie” e i “silos” non esistono più; penso che fonderli in un’unica “corsia” di ottimizzazione sia estremamente importante. Mark ha sottolineato l’importanza delle relazioni commerciali. Si capisce dal suo modo di fare che Mark comprende il business. Capisce le dinamiche relazionali e non manderebbe mai un partner commerciale da solo davanti al consiglio di amministrazione. Ci andrebbe di persona, e questo è possibile solo grazie all’esperienza condivisa, alla pianificazione e alla collaborazione. Mark è in grado di cambiare rotta all’istante perché non ha una roadmap di 18 mesi. Nella migliore dei casi, probabilmente ha una tabella di marcia di sei mesi relativa alle capacità che, secondo lui, sosterrebbero l'azienda, non perché se le sia inventate, ma grazie alla sua collaborazione con l'azienda. E sono proprio loro che gli hanno detto: «Ehi, queste sono le cose che potremmo voler essere in grado di fare». Quindi ho apprezzato molto il punto di vista di Mark su questo argomento e il fatto di aver potuto trascorrere un po’ di tempo con lui per parlare di come opera Coca-Cola.
Per oggi è tutto. Grazie mille per averci ascoltato. Seguiteci per non perdere nessuna puntata. Questo è stato “The Savvy CIO”, offerto da Park Place Technologies. Se volete saperne di più su Park Place, visitate il sito www.parkplacetechnologies.com.
E ora, un’ultima parola dal nostro ospite. Allora, Mark, come sai, il programma si chiama “The Savvy CIO”. Una semplice domanda: qual è la scelta più azzeccata che hai fatto nella tua carriera fin ad oggi?
Mark Dunkerley: È una bella domanda che mi mette alle strette. La scelta più azzeccata che ho fatto finora, credo, è stata quella di puntare su quel ruolo nel campo della sicurezza informatica. Mi ha davvero aiutato a crescere e a evolvermi, e penso che mi aiuterà a diventare un leader migliore in ambito tecnologico man mano che andrò avanti.
Bradd Busick: bilingue al 100%. Affari e sicurezza: una combinazione vincente.
Sono il vostro conduttore, Bradd Busick, e come sempre, l’IT non dovrebbe limitarsi a essere presente al tavolo: l’IT è il tavolo stesso.
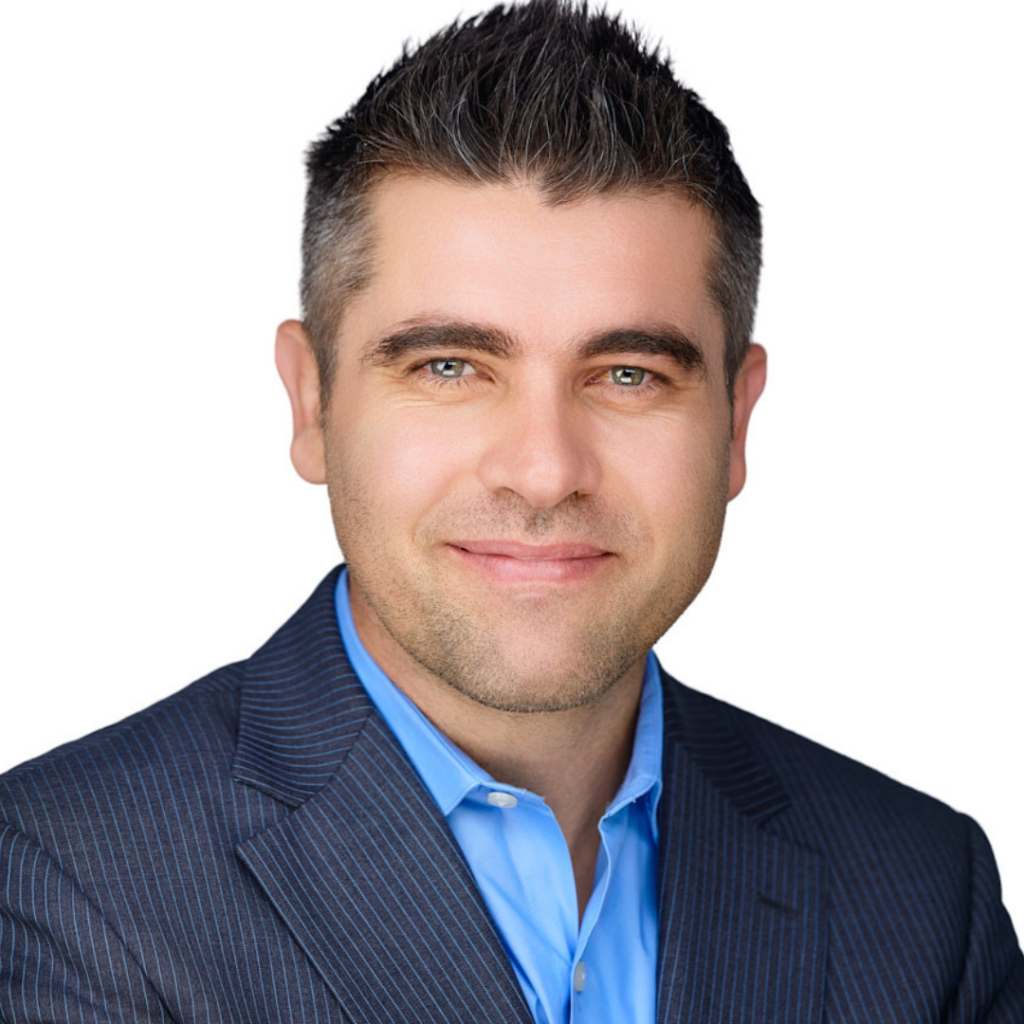
Mark Dunkerley
Biografia dell'ospite
Mark Dunkerley è un dirigente di grande esperienza nel campo della sicurezza informatica e della tecnologia, con oltre 20 anni di esperienza nei settori dell’istruzione superiore, della sanità e in organizzazioni incluse nella classifica Fortune 100. È specializzato in architettura aziendale, gestione delle operazioni IT e realizzazione di programmi di sicurezza informatica resilienti e scalabili. Mark ha guidato funzioni tecnologiche aziendali che spaziano dall’infrastruttura alle piattaforme e alla fornitura di servizi, allineando la strategia IT ai risultati aziendali. Ha conseguito un MBA e numerose certificazioni di settore ed è un leader di pensiero attivo, relatore principale, membro di comitati consultivi e autore pubblicato. Riconosciuto a livello globale, è stato nominato Top Cybersecurity Leader (2022), Top Global CISO (2024, 2025) e vincitore dell’OnCon Icon Award 2026 per la sicurezza delle informazioni.