

El CIO avispado: Episodio 5 – «Cómo gestionar el gasto que no se ve»
Podcasts
Mark Dunkerley, vicepresidente de Servicios Tecnológicos Empresariales y director de seguridad de la información (CISO) de Coca-Cola Bottlers Sales and Services, se sienta con el presentador Bradd Busick para hablar de los costes ocultos que erosionan silenciosamente los presupuestos de TI: la expansión descontrolada de la nube, las herramientas en desuso, los proyectos piloto de IA que se alargan y los nuevos modelos de tarificación de la IA basados en tokens… por no mencionar la carga persistente que suponen los sistemas heredados y la deuda técnica. Mark y Bradd también analizan por qué los directores de sistemas de información (CIO) y de seguridad de la información (CISO) más exitosos de la actualidad están dejando a un lado sus egos para centrarse en la responsabilidad compartida de los riesgos, la continuidad del negocio y la comunicación basada en datos con los ejecutivos y los consejos de administración.
Pero no todo es un camino de rosas en lo que respecta al lema «compartir es cuidar»: también analizan por qué los rápidos cambios tecnológicos están dificultando la elaboración de presupuestos a largo plazo (y por «largo plazo» se refieren a más de seis meses); por qué el capital relacional creado entre los responsables de TI y el negocio es esencial para la financiación de proyectos y para una diligencia debida ágil; y por qué el aspecto procesal del retorno de la inversión en IA aún requiere mucho trabajo para demostrar su potencial, mientras que las herramientas de productividad para el usuario ya están generando un retorno más rápido del valor —siempre y cuando la adopción se gestione adecuadamente, claro está—.
¿Cuál es el consejo clave de Mark con el que todos podemos estar de acuerdo? Las empresas deben pasar de una gestión reactiva a una proactiva… y ahora es, por fin, el momento de repartir la responsabilidad más allá del director de sistemas de información (CIO) y del director de seguridad de la información (CISO).


Escucha aquí todos los episodios de «The Savvy CIO».
«Cómo gestionar el gasto que no se ve»
Mark Dunkerley: Puedo remontarme 20 años atrás, y el gasto oculto se limitaba a lo tradicional: «Ah, necesito un servidor, necesito almacenamiento». Y esa es la forma de hacer las cosas a la antigua usanza. De repente, en los últimos cinco o diez años, todo el mundo ha dado el salto a la nube. Hoy en día, obviamente, la IA es lo más importante. No creo que nadie sepa cómo calcular los costes de la IA. Cuando lo analizamos desde los costes generales y los costes básicos, y también teniendo en cuenta las cosas que estamos intentando averiguar, se está volviendo cada vez más complicado y necesitamos avanzar cada vez más rápido, además de estar al día en la medida de lo posible, y eso parece ser una constante generalizada en todas las organizaciones en este momento.
Bradd Busick: Estás escuchando «The Savvy CIO», modernizado con acierto por Park Place Technologies. Soy vuestro presentador, Bradd Busick, y este es un programa en el que hablamos de las presiones presupuestarias, la adopción de la IA, la seguridad y el arte de mantener el negocio en marcha sin que todo se vaya al trasto, junto a las personas que se enfrentan a estos problemas cada día. Hay muchas etiquetas de precio visibles en el suelo cuando se trata de hardware, cosas como servidores y conmutadores, incluso los contratos de mantenimiento para mantener todo esto en marcha. El hardware se puede tocar, se pueden ver cosas como la amortización con tus propios ojos y planificar en consecuencia. Pero justo debajo de esa superficie hay todo un iceberg de costes que son mucho más difíciles de controlar. Cosas como la expansión descontrolada de la nube, proyectos piloto de IA que nunca llegaron a despegar, pero que tampoco se cancelaron y siguen funcionando en tu entorno. Herramientas caras que solo tienen tres usuarios.
Hay un montón de fugas invisibles. No te van a hundir porque sean grandes, sino simplemente porque te has olvidado por completo de que estaban ahí. Mark Dunkerley es vicepresidente de Servicios Tecnológicos Empresariales y director de seguridad de la información (CISO) en Coca-Cola Bottlers’ Sales & Services, lo que significa que cuenta con una de las perspectivas más singulares del sector. Presta apoyo a casi 60 embotelladoras de Coca-Cola en toda Norteamérica, por lo que está acostumbrado a gestionar la complejidad de las partes interesadas a gran escala y en docenas de entornos empresariales distintos.
Mark sabe que, hoy en día, el gasto en TI se parece mucho menos a una factura fija de servicios públicos y mucho más a un plan de telefonía móvil de 2008. Crees que estás contratando una cosa, pero, por alguna razón, tu factura tiene 17 conceptos diferentes por los que ni siquiera sabías que estabas pagando. La presión para desarrollar proyectos más rápido que nunca es enorme, y el contador no deja de correr. Si no lo vigilas de cerca, te llevarás una sorpresa muy desagradable cuando llegue el momento de pasar factura. Y, si no tienes cuidado, podrían ser el CIO o el CISO quienes acaben pagando los platos rotos. Mark, bienvenido a «The Savvy CIO».
Mark Dunkerley: Gracias, Bradd. Estoy encantado de estar aquí.
Bradd Busick: Sí, me alegro mucho de tenerte aquí, tío. Tu trayectoria es impresionante. Para empezar, cuéntame un poco sobre ti. ¿Cómo llegaste a ocupar este puesto concreto en CCBSS?
Mark Dunkerley: En cuanto a mis orígenes, como probablemente habrás notado por el acento, vivo en Florida, pero no soy de allí. Soy de Newcastle, Inglaterra, y mi sueño era ser futbolista. Pero me vine a Estados Unidos, fui a la universidad con una beca para jugar al fútbol americano, y eso me llevó a la tecnología, trabajando con la universidad y el departamento de tecnología. Al principio trabajaba como administrador de redes, pero dejé eso atrás y pasé al sector sanitario, donde utilicé muchas herramientas de colaboración. Como es lógico, todo ello conlleva cuestiones de seguridad, y he trabajado en diferentes áreas del sistema de Coca-Cola a lo largo de estos 11 años. Al principio mi trabajo se centraba en el ámbito de la colaboración, la gestión del correo electrónico y ese tipo de herramientas, pero eso fue evolucionando a raíz de diversos cambios dentro de la empresa que me brindaron nuevas oportunidades.
Lo que realmente destacó fue la oportunidad de incorporarme a nuestra organización de servicios empresariales, donde pudimos crear una infraestructura completamente nueva partiendo de cero. Y, a medida que avanzábamos en ese proyecto, me fui centrando cada vez más en la arquitectura. La ciberseguridad empezó a cobrar mucha más importancia. Si pensamos en hace seis, siete u ocho años, fue realmente entonces cuando empezó a ganar visibilidad y el enfoque se orientó más hacia el ámbito de la ciberseguridad y la oportunidad de crear un programa de ciberseguridad partiendo de cero. Y eso me ha llevado a donde estoy hoy, en el departamento de Ventas y Servicios de Coca-Cola Bottlers. Sé que, tradicionalmente, ha habido quienes se centraban en la seguridad y quienes se centraban en las TI. He tenido la oportunidad de pasar realmente del ámbito de las TI a la ciberseguridad y, ahora, de abarcar ambas facetas.
Bradd Busick: Es increíble. Y esos mundos están ahora tan mezclados si pensamos en dónde empezamos tú y yo, cuando aún estaban separados. Por ponerlo en términos futbolísticos, el centrocampista tiene que ser capaz de jugar en defensa, pero también de actuar como delantero. Has visto tantas cosas... Supongo que empiezas a ver patrones. ¿Cuál es ese detalle que te llamó la atención en la primera conversación y que te dice mucho sobre en qué punto de su maduración se encuentran? Porque ya sabes adónde tienes que llevarlos. ¿Qué cosas te llaman la atención?
Mark Dunkerley: Si lo analizamos desde el punto de vista de la seguridad, la tecnología ha sido el centro de atención y, obviamente, el motor del negocio, pero en los últimos cinco años hemos cambiado de enfoque. Creo que existe una gran brecha a la hora de comprender el riesgo al que nos enfrentamos dentro de una empresa, en nuestro entorno, y quizá una de las oportunidades afortunadas que he tenido es que tengo una mentalidad más centrada en el riesgo. E incluso más allá de ese líder tecnológico, esto es algo en lo que nosotros, como líderes, tenemos que trabajar de forma más amplia en toda la empresa: nuestra mentalidad tiene que cambiar. Tenemos que averiguar cómo colaboramos con el resto de funciones de la empresa, y que, cuando se analiza a los embotelladores y otras entidades, esto realmente ayuda a impulsar y comprender en qué consiste ese riesgo. No suele ser lo primero en lo que se piensa. Creo que se está avanzando en ese sentido porque se producen incidentes de ciberseguridad. Estamos empezando a ver cuál es el impacto real. Pero la continuidad del negocio y comprender en qué situación se encuentra uno, creo que es una gran carencia en muchas organizaciones. Siempre tiendo a inclinarme por ello y a intentar comprenderlo un poco más.
Bradd Busick: Sí, me encanta esto, y estás poniendo de relieve algo que creo que es realmente importante. En primer lugar, el responsable de TI de hoy en día tiene que ser tanto un profesional de los negocios como un experto en tecnología. Y, en segundo lugar, creo que por fin se está empezando a reconocer la importancia de todas las amenazas cibernéticas y la mitigación de riesgos, haciendo especial hincapié en la resiliencia empresarial para preguntarse: «¿Cuánto me costaría cerrar realmente? ¿Cuál es mi coste por minuto?». En el pasado, una interrupción del servicio nos costaba 10 000 dólares por minuto.
Ahora bien, cuando se plantea en esos términos, de repente, cuando el director de sistemas de información va a pedir presupuesto, uno pensaría que la dirección diría: «Haz lo que tengas que hacer para que sigamos al día».
No es: «Bueno, RR. HH. está barajando este nuevo módulo de selección de personal». Es más bien: «No, ¿acaso ni siquiera queréis que vuestra organización sea capaz de contratar personal?». Se trata de un perfil de riesgo y una postura fundamentalmente diferentes, creo, que espero que las organizaciones, los consejos de administración y los directivos estén empezando a ver por fin.
Mark Dunkerley: Sí. Sí. Creo que el mensaje está calando, sin duda. Hablamos de costes ocultos. Vemos los costes que conlleva una brecha de ciberseguridad y, tal y como tú dices, apuesto a que muchas organizaciones no saben cuánto cuesta estar inactivas durante un minuto. Y si empiezas a hacer esos cálculos, te das cuenta de otros costes que hay detrás. ¿Y qué hay de la reputación? ¿Y la confianza de los clientes y todo lo demás? Así que, sin duda, es algo que cobra mucha más importancia una vez que empiezas a desentrañar lo que forma parte de ese debate más amplio.
Bradd Busick: Sí. Creo que eso es genial, y en parte se convierte en algo impuesto cuando ocurre algún incidente en el ámbito del CIO o del CISO. Creo que nuestro consejo sería: seamos proactivos. Queremos que nuestros CIO y nuestros CISO empiecen a ayudar al departamento de marketing, a la dirección y al consejo de administración a articular algunos de esos riesgos de los que nadie se preocupa hasta que realmente se produce un problema y entonces te ves en una situación reactiva.
Mark Dunkerley: Exacto.
Bradd Busick: Antes de que nos adentremos en los entresijos del gasto oculto, creo que probablemente deberíamos poner en contexto por qué esto se está volviendo tan habitual. Una vez, alguien me dijo: «Necesitamos que el departamento de TI se dedique a lo suyo».
Y mi respuesta fue: «No, en realidad vamos a darle la vuelta a eso. Tú estás en mi terreno. Toda la base del negocio es la tecnología. Y, por lo tanto, sin tecnología, no hay negocio». Me encantaría que nos explicaras un poco más cómo has visto que las funciones del CIO y del CISO han empezado a diferenciarse o a converger.
Mark Dunkerley: Sí, es un tema interesante porque esta unidad es probablemente una de nuestras organizaciones más recientes, diría yo, creada en los últimos 10 o 20 años. Y, aunque hemos tenido cierta presencia en materia de seguridad —me refiero a los últimos cinco o diez años—, de repente ha crecido de forma significativa debido a los requisitos, la normativa y todo lo demás que conlleva. Y ha sido interesante porque las organizaciones han empezado a crear funciones de ciberseguridad y de seguridad.
Y luego está el debate sobre a quién rinde cuentas el CISO. ¿Debería el CISO tener un puesto en el consejo de administración? Y también está el CIO. Creo que todas estas son cuestiones muy relevantes. Creo que depende en gran medida de cada caso. Creo que, en última instancia, al final del día, habrá un CISO o un CIO. Creo que no pueden trabajar de forma independiente, no pueden trabajar por separado. Y tiene que haber algún tipo de estructura que les permita a ambos trabajar juntos, ya sea que se reporten el uno al otro o que se reporten ante el consejo de administración.
Pero si se cuenta con el personal adecuado, y el CIO y el CISO trabajan juntos, es necesario que se comprendan mutuamente. Creo que, en general, hoy en día un CIO tiene que contar con conocimientos de seguridad y ciberseguridad para tener éxito. Y creo que lo mismo ocurre a la inversa: creo que el CISO, el responsable de seguridad, debe poseer esos conocimientos tecnológicos y comprenderlos. Por eso, hoy en día, estos puestos deben trabajar codo con codo. No debería haber segregación ni competencia entre lo que hacen. Todo lo que haces en tu puesto es lo mejor para la organización, para que esta tenga éxito, esté segura y reduzca el riesgo, y la forma de lograrlo es trabajando con nuestros compañeros y con otras personas de la organización, y tanto el CIO como el CISO deberían, sin duda, trabajar juntos formando el equipo más sólido.
Bradd Busick: Creo que eso es totalmente acertado, y he visto a directores de sistemas de información (CIO) realmente impresionantes que acabaron convirtiéndose en directores de seguridad de la información (CISO). Incluso he visto a directores de seguridad de la información (CISO) realmente impresionantes que pasaron a ocupar el puesto de director de sistemas de información (CIO) en otra organización, y creo que lo que me quedó claro es esa fluidez en la que todo el mundo entiende qué es la gestión de riesgos, y que ya no es solo tarea del CISO, ni tampoco del CIO. Es una responsabilidad compartida. Creo que estamos empezando a ver cómo cambian esos vínculos. Al menos, eso es lo que espero.
Mark Dunkerley: Sí, estoy de acuerdo, de acuerdo. Por supuesto.
Bradd Busick: Cambiemos de tema. Parte del problema con la gestión de riesgos es, obviamente, que planificar a largo plazo es muy, muy difícil. Y hay quien diría que ya ni siquiera es posible, como en los viejos tiempos de hace diez años, cuando un director general decía: «Mark, ¿cuál es tu plan a tres años?» Creo que el plan de 18 meses también ha quedado obsoleto. ¿Cómo se puede mantener siquiera una apariencia de disciplina financiera en este entorno tremendamente hiperglobo en el que tú y yo nos encontramos hoy en día?
Mark Dunkerley: No es fácil porque, incluso hoy en día —me refiero a cuando trabajamos con nuestros respectivos consejos de administración y nuestros equipos directivos—, tenemos que contar con nuestros indicadores y nuestros objetivos bien definidos. Así que esos planes de tres años, los planes de un año, son objetivos por los que tenemos que seguir trabajando. Así que podemos lanzar unos dardos a la diana y sabemos dónde vamos a estar, pero, si me remito a mi experiencia en el ámbito tecnológico, incluso en los últimos 20 años, antes de la tecnología, era fácil elaborar un presupuesto anual y un plan financiero. Era sencillo: sabíamos lo que queríamos hacer y cuáles eran nuestros objetivos de cara al año siguiente. Introduces la tecnología y cambia tan rápido que, con la IA, no puedes predecir ahora mismo qué va a cambiar dentro de tres o seis meses.
Bradd Busick: Así es, exactamente.
Mark Dunkerley: Así que, si me preguntas qué tengo que presupuestar para el año que viene, creo que, ante todo, tenemos que ser transparentes al respecto y hacérselo saber a los demás, o cuando se nos pida que proporcionemos estos recursos, decir que sí, que podemos hacerlo, pero la transparencia consiste en que los demás líderes —esos líderes no técnicos— sepan que la tecnología ha crecido muy rápido. Vendrás a verme el año que viene porque, de repente, necesitas algo, o alguien te está vendiendo algo y crees que esto te va a ayudar a obtener ese retorno de la inversión, lo cual está muy bien, pero no lo habíamos presupuestado. Ahora tenemos que sentarnos a pensar y hablar de ello, y esto ocurre constantemente. Así que, desde el punto de vista presupuestario, sé que lo hacemos mejor a medida que avanzamos en el año que tenemos por delante. Sin duda tenemos hojas de ruta, y esas hojas de ruta funcionan bien, ya que hay una deuda tecnológica tradicional y aspectos que hay que abordar a lo largo del ciclo de vida.
Pero, dado que la tecnología evoluciona tal y como lo hace en este momento, hablemos del estado actual de la IA y de cómo aprovechar sus capacidades. ¿Cuál es la mejor forma de planificar y mantener esas conversaciones? Tanto yo como el equipo siempre intentamos asegurarnos de que disponemos de algo de presupuesto en los presupuestos de los proyectos que surgen. Y, de nuevo, hay que tener cuidado con la cantidad que se solicita. Hay que encontrar ese equilibrio entre lo que necesitamos simplemente por seguridad. Pero, en última instancia, todo se reduce, creo, al hecho de que, a medida que la tecnología evoluciona y se integra cada vez más en el negocio, se están creando esas relaciones para asegurarnos de que podamos trabajar juntos y averiguar cómo abordar un nuevo proyecto que quizá haya surgido de la nada, ya que no podemos presupuestarlo con suficiente antelación.
Bradd Busick: Sin esas relaciones, como acabas de señalar, no se puede ser un CIO de éxito. Tampoco se puede ser un CISO de éxito. El capital relacional es tan importante como tu consumo de la nube. Y creo que los CIO, los CISO y los responsables de TI que están escuchando esto, si no tenéis una relación con el negocio, estáis en el puesto equivocado. Por eso me encanta que hayas sacado ese tema a colación, creo que es brillante. También creo que esto pone de relieve la agilidad que estamos empezando a ver en el negocio, lo que va a exigir que TI sea igual de ágil.
Así que, por ejemplo, si uno de tus clientes viniera a ti y te dijera: «Oye, hay una nueva plataforma SaaS o un nuevo complemento de IA que controla la calidad en la cadena de montaje», tienes que estar preparado para llevar a cabo esa investigación, reaccionar y encontrar presupuesto para algo que o bien se haya reasignado, o bien asociarte con ellos para presentar esa propuesta conjunta, porque ahora la junta directiva va a decir: «Muy bien, empresario, esto va a mejorar nuestra calidad de consumo o a reducir nuestros residuos en un 10 %. Mark, ¿es seguro?» Y si cuentas con ese capital relacional, de repente todas esas piezas encajan y es maravilloso cuando ocurre. Por desgracia, no sucede siempre, así que me encanta saber que te estás preparando para ello.
Así pues, un tema importante que ya estamos viendo surgir en un montón de conversaciones esta temporada en el podcast «The Savvy CIO» es que existe una enorme presión, tanto a nivel organizativo como del sector, para presentarse a la mesa con una estrategia de IA viable. Y, en la mayoría de los casos, la primera pregunta que surge justo después es: «¿Es seguro?». ¿Cuál es el retorno de la inversión? Así que me encantaría conocer tu opinión, tu punto de vista al respecto. ¿Crees que hay un retorno de la inversión en los proyectos en los que todos estamos trabajando en torno a la IA? ¿Qué estás observando y cómo lo estás midiendo?
Mark Dunkerley: Creo que ha habido casos de uso que han demostrado el retorno de la inversión (ROI), pero considero que son muy limitados, mientras que, de repente, hay un montón de proveedores, se nos presentan estas magníficas oportunidades y el negocio ya se ha vendido. ¿Cuál podría ser ese gran retorno de la inversión? Vamos a resolver todos estos problemas. Y creo que todo el mundo se lanzó a intentarlo, invirtiendo mucho dinero en ello. Y la realidad es que, desde una perspectiva empresarial, es mucho más difícil de lo que nos han hecho creer.
Creo que todo se reduce a un par de cosas. La primera es que todavía hay muchos datos erróneos circulando, y la IA no va a solucionar el problema de los datos erróneos. La segunda es que la mayoría de las organizaciones siguen funcionando con procesos que datan de hace años. Y si esos procesos no se han optimizado ni revisado para adaptarse a la realidad actual y al estado actual de la tecnología, una vez más, la IA tampoco va a solucionar eso. Así que, cuando nos fijamos en el aspecto empresarial, creo que todavía nos queda un largo camino por recorrer a la hora de intentar utilizar la IA para mejorar las empresas y sus servicios. Hay oportunidades. Sé que, a medida que analizamos los agentes de IA y va surgiendo el componente «agente», todavía hay algunos aspectos fundamentales que deben resolverse antes de que, en mi opinión, podamos tener verdadero éxito con la IA en el ámbito empresarial.
Ahora bien, en lo que respecta a la productividad, este ámbito está evolucionando rápidamente. Me refiero a que hablamos de ChatGPT, Copilot y todas esas herramientas; aquí es donde las organizaciones deberían centrarse ahora mismo en cómo trabajar con sus usuarios para sacar el máximo partido a estas herramientas, porque ya se ha demostrado que funcionan. La productividad está ahí, la capacidad está ahí, y todos tenemos muchísimo que hacer. Tenemos mucho trabajo repetitivo, y estas herramientas nos permiten, de verdad, creo, liberarnos de parte de ese tedioso trabajo cotidiano y centrarnos en los aspectos estratégicos que necesitamos para la empresa, porque es la misma historia: tenemos que hacer más con menos.
Bradd Busick: Así es.
Mark Dunkerley: Ahora bien, el reto es que todo lo que hemos hecho en materia de tecnología durante los últimos 20 o 30 años ya es una realidad. Pues bien, ¿sabes qué? Ahora es el factor humano lo que tenemos que abordar. Se trata del cambio, de la adopción, y ahí es donde tenemos que centrarnos y hacia dónde debemos mirar realmente al analizar el aspecto de la productividad. ¿Cómo diseñamos nuestros programas para fomentar esa adopción, para demostrar el valor que aporta, cómo complementa lo que hacemos y cómo va a seguir haciendo que nuestro trabajo sea más eficiente a medida que avanzamos? Creo que ahí es donde debemos centrarnos ahora mismo: en intentar averiguar cómo es el aspecto empresarial al analizar nuestros datos, nuestros procesos y cómo podemos incorporar la IA para ser más eficientes. En cuanto al retorno de la inversión en ese ámbito, personalmente creo que todavía nos cuesta un poco determinarlo.
Bradd Busick: Sí, creo que eso está muy bien dicho. Alguien me dijo, en lo que se refiere a la productividad de la empresa, «La forma en que podremos medir el impacto de las herramientas de productividad es que veremos una disminución en las tasas de divorcio, porque ahora la gente no va a trabajar 80 horas a la semana, van a trabajar 60 y podrán centrar esas 60 en lo estratégico, tal y como tú has señalado».
Mark Dunkerley: Me encanta eso.
Bradd Busick: Me pareció que era un indicador interesante.
El departamento de Ventas y Servicios de Coca-Cola Bottling es enorme. Quiero decir, tenéis un montón de elementos en movimiento en una gama enormemente variada de servicios y entornos, y, sin embargo, os movéis como un solo equipo. Lo que quiero decir es que os movéis y actuáis de forma cohesionada. Tú y tu puesto tenéis la ventaja de contar con una perspectiva privilegiada sobre más de 50 embotelladoras para ver qué funciona y qué no a gran escala cada día. ¿Cuál crees que es el error más habitual que ves que cometen los responsables de TI a la hora de gestionar el gasto y, quizá, algunos de esos costes ocultos?
Mark Dunkerley: Creo que, si echamos un vistazo a los últimos años, se observa una tendencia bastante constante en todos los ámbitos. No creo que sea algo realmente excepcional. Pero creo que, si analizamos el ciclo de vida, es decir, puedo retroceder 20 años, y los costes ocultos, el gasto oculto, se reducían simplemente a lo tradicional: «Oye, necesito una aplicación».
«Bueno, ¿cómo vas a alojarla?»
«Ah, necesito un servidor. Necesito almacenamiento». Y esa es la forma tradicional. Y luego, de repente, en los últimos cinco o diez años, todo el mundo ha dado el salto a la nube.
Bradd Busick: Sí.
Mark Dunkerley: Y entonces es como: «Genial, vamos a poner en marcha la nube». Y, en el caso de las organizaciones más grandes, empiezas a tener que lidiar con la TI en la sombra y con estos costes de consumo. E incluso si cuentas con un buen equipo de infraestructura en la nube bien gestionado, sigues enfrentándote a los retos que plantea la propia nube, y los costes de consumo suponen un gran desafío; además, gestionar esos costes requiere mucho esfuerzo. Por eso veo muchos casos de este tipo en organizaciones que, aunque siguen siendo tradicionales y operan en sus propias instalaciones, se están pasando a la nube e intentan gestionar los costes de suscripción, tratando de comprender en qué consisten.
Hoy en día, obviamente, la IA es lo más importante. Ahora estamos empezando a ver a nuestros proveedores de IA. Hemos empezado con algún tipo de licencia, pero el coste de estas está empezando a cambiar hacia un modelo más basado en tokens, y no creo que nadie sepa cómo calcular los costes de la IA cuando los analizamos desde el punto de vista de los costes basados en tokens; además, hay aspectos que estamos intentando desentrañar. Esa es una pregunta que todo el mundo se hace. Creo que otra de las cuestiones más importantes con las que todo el mundo sigue lidiando —y no creo que nadie haya logrado superarla— es lo que se conoce como «deuda técnica heredada». Todavía tenemos servidores heredados por ahí, servidores al final de su vida útil, intentando deshacernos de ellos, intentando dejarlos atrás.
Las aplicaciones antiguas que no se han modernizado y que utilizan métodos de autenticación obsoletos, ¿cómo se protegen y se aíslan? Me refiero a que, a medida que se va abordando la deuda tecnológica y el lado heredado, creo que es algo con lo que todo el mundo sigue teniendo que lidiar constantemente. Y, sobre todo, dado que cada vez hay más riesgos relacionados con la ciberseguridad, se está volviendo cada vez más complicado y tenemos que avanzar cada vez más rápido, modernizarnos cada vez más rápido y ser capaces de estar lo más al día posible. Y eso parece ser una constante generalizada en todas las organizaciones en este momento.
Bradd Busick: Sí, así es, y esta es, creo, la tensión tan interesante que se da cuando los directores generales, los directores financieros y los consejos de administración dicen algo así como: «Oye, necesitamos implantar la IA», solo que no han invertido lo suficiente ni siquiera para llegar al punto en el que puedas decir que sí a la IA. Es como echar gasolina de muy mala calidad en un Ferrari. Simplemente no tiene ningún sentido. Y, volviendo a lo que decías, y creo que también para nuestros oyentes, hay que plantearse con cuidado cómo subsanar parte de esa deuda técnica, no dar el sí a la IA hasta que se tenga la estrategia adecuada en materia de identidad, hasta que tengas la estrategia adecuada en materia de autenticación, y simplemente algunos de los aspectos básicos que la mayoría de las empresas ni siquiera han tenido la oportunidad de abordar porque se han centrado en mantener el negocio a flote. Así que es como pedirle a alguien que dé un salto gigantesco hacia la estrategia cuando aún no se ha dedicado tiempo a asimilar los conceptos básicos.
Mark Dunkerley: Estoy de acuerdo. Creo que ahí es donde el aspecto de la seguridad me ayuda mucho, porque el ámbito de la seguridad y el riesgo, en mi opinión, se apoya más en esos componentes fundamentales en los que debemos centrarnos. Las mejores prácticas en materia de identidad y cómo debemos autenticarnos mediante la aplicación de parches multifactor. Tradicionalmente, el ciclo de aplicación de parches es de más de 30 días. Pues bien, ¿sabes qué? Si se lanza un parche, necesito que se instale ya mismo. Esa es la mentalidad que hay que adoptar. Lograr una modernización actualizada; todas esas cosas se apoyan realmente en el ámbito de la ciberseguridad y en seguir esos marcos para poder centrarnos en lo que es necesario para dar soporte. Modernizarse para poder dar soporte, tal y como tú dices, a esas nuevas iniciativas que los consejos de administración y los directivos están planteando: «Oye, tenemos que hacer esto ahora, mientras aún contamos con algunas bases sólidas».
Y creo que, como líderes, la cuestión es cómo nos aseguramos y nos colocamos en una posición, como CIO y CISO, para poder dar un paso atrás y decir: «Bueno, todavía nos quedan algunas cosas por hacer». Y yo aplico esto en el ámbito de la seguridad, en mi faceta de CISO, aportando los datos y los hechos a la mesa, y eso suele ser de gran ayuda. No se trata de la conversación en sí, sino de cómo puedo expresarlo de tal manera que llegue al ámbito empresarial. Y, para mí, se trata de estadísticas, de datos, de lo que puedo presentarles para mostrarles dónde estamos y por qué tenemos que hacer esto para ayudar a construir esa historia.
Bradd Busick: Entonces, para ese director de sistemas de información que esté escuchando esta conversación en este momento y se vea abrumado por la presión presupuestaria o se encuentre por debajo del 3 % de los ingresos netos —lo que significa cubrir lo estrictamente necesario—, se ve a la defensiva e intenta reaccionar en lugar de mitigar el problema, ¿qué consejo concreto debería seguir o dejar de seguir para cambiar esa dinámica y adelantarse al problema en lugar de ir a su tras?
Mark Dunkerley: Ya lo has mencionado antes, pero se trata de cambiar nuestros programas y nuestra mentalidad para ser más proactivos. Si echamos la vista atrás al sector de las tecnologías de la información a lo largo de los años, hemos seguido en este estado reactivo, y eso nos lleva de nuevo a esos costes ocultos. Me refiero a intentar explicar que, de repente, tenemos que hacer algo ya, pero no dispongo de recursos y cómo puedo solucionarlo. Y, de nuevo, no es fácil salir de ahí, pero desde el punto de vista de la seguridad, hago mucho hincapié en lo proactivo frente a lo reactivo y en cómo nos posicionamos para alcanzar el éxito a largo plazo. Y también se trata de cambiar esa mentalidad de que no es solo responsabilidad del director de sistemas de información (CIO) o del director de seguridad de la información (CISO). Hemos tenido este problema en los últimos años: cuando se produce un incidente de seguridad, el CISO va a perder su puesto.
Bradd Busick: Exacto.
Mark Dunkerley: Bueno, eso tiene que cambiar y eso forma parte de la mentalidad. ¿Y cómo trasladamos esta responsabilidad y rendición de cuentas de una sola persona —del director de sistemas de información (CIO) y del director de seguridad de la información (CISO)— al equipo directivo y al consejo de administración? Y así es como se consigue esa visibilidad. La forma en que yo lo hago —y lo hacemos en el programa de ciberseguridad, y debería aplicarse de manera generalizada— es preguntarse: ¿cómo se gestionan mejor los programas? La gobernanza, el riesgo y el cumplimiento normativo constituyen uno de los programas más importantes.
Y eso puede aplicarse más allá de la ciberseguridad, igual que en el caso del director de sistemas de información (CIO) de una empresa tecnológica. ¿Cómo se presenta y se gestiona el programa que traslada esa responsabilidad de una sola persona al conjunto de la empresa en general? Y ahí es donde debería recaer, en última instancia. Así que sí, esa es más o menos mi opinión. Hay datos disponibles. Creo que tenemos suficientes en la comunidad. Llevamos mucho tiempo haciendo esto, por lo que creo que sabemos cómo podemos ayudar a posicionarnos de la mejor manera para alcanzar un éxito mayor que el que hemos tenido en el pasado.
Bradd Busick: Me encanta eso. Sí, la verdad es que creo que el futuro es realmente prometedor, y me encanta la palabra que has mencionado, que es «comunidad». Tengo un grupo de WhatsApp con 87 directores de sistemas de información con los que he trabajado en algunos de los sistemas más grandes del país, y así es como se toman las decisiones. Simplemente dicen: «Oye, ¿estás utilizando el producto X? Y si es lo suficientemente bueno para Coca-Cola, también lo será para nosotros». Y así es, a veces, como transcurre la conversación.
Y, obviamente, cuando se produjo el incidente de CrowdStrike y cuando aparece la última vulnerabilidad «zero-day», es divertido ver cómo la comunidad se une. Y, la verdad, eso me da mucha esperanza de cara al futuro. Bueno, Mark, ha sido un placer charlar contigo hoy. Muchísimas gracias por acompañarnos en «The Savvy CIO».
Mark Dunkerley: Sí, me ha encantado esta charla, Bradd. Agradezco el tiempo que me habéis dedicado y la oportunidad que me habéis brindado, y gracias a todos los que estáis ahí fuera.
Bradd Busick: Hoy he pasado el día con Mark. Esto es lo que he oído y que creo que realmente merece la pena destacar. Las antiguas «vías de trabajo» y los «silos» han desaparecido; creo que fusionarlos en una única vía de optimización es tremendamente importante. Mark ha destacado la importancia de las relaciones comerciales. Por su actitud se nota que Mark entiende el negocio. Entiende las relaciones y nunca enviaría a un socio comercial ante la junta directiva por su cuenta. Iría con él, y eso solo ocurre a través de la experiencia compartida, la planificación y la colaboración. Mark es capaz de cambiar de rumbo en un santiamén porque no tiene una hoja de ruta de 18 meses. En el mejor de los casos, probablemente tiene una hoja de ruta de seis meses con las capacidades que cree que respaldarían el negocio, no porque se las haya inventado, sino gracias a su colaboración con la empresa. Y son ellos quienes le han dicho: «Oye, estas son las cosas que quizá queramos poder hacer». Así que me encantó la visión de Mark al respecto y poder pasar un rato con él para hablar de cómo lo hace Coca-Cola.
Esto es todo por hoy. Muchísimas gracias por escucharnos. Por favor, síguenos para no perderte ningún episodio. Este ha sido «The Savvy CIO», un programa que te ofrece Park Place Technologies. Si quieres saber más sobre Park Place, visita www.parkplacetechnologies.com.
Y ahora, unas últimas palabras de nuestro invitado. Bueno, Mark, como sabes, el programa se llama «The Savvy CIO». Una pregunta sencilla: ¿cuál ha sido la decisión más acertada que has tomado en tu carrera hasta la fecha?
Mark Dunkerley: Esa es una buena pregunta para ponerme en un aprieto. Creo que la decisión más acertada que he tomado hasta la fecha fue apostar por ese puesto en ciberseguridad. Me ha ayudado mucho a crecer y a evolucionar, y creo que me va a ayudar a ser un mejor líder en todo el ámbito tecnológico a medida que avance en mi carrera.
Bradd Busick: 100 % bilingüe. Negocios y seguridad: una combinación ganadora.
Soy vuestro presentador, Bradd Busick, y, como siempre, las tecnologías de la información no solo deberían estar presentes en la mesa, sino que son la mesa.
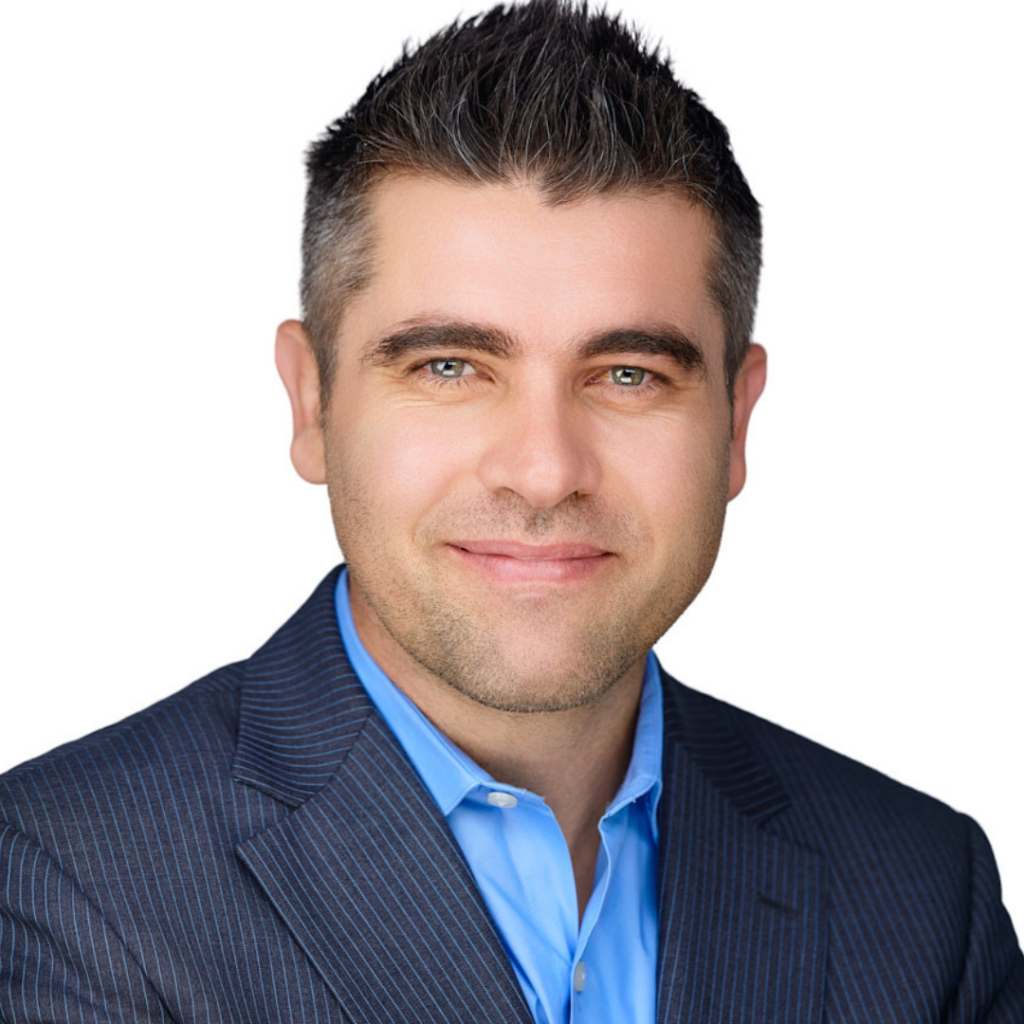
Mark Dunkerley
Biografía del invitado
Mark Dunkerley es un ejecutivo con amplia trayectoria en ciberseguridad y tecnología, con más de 20 años de experiencia en los sectores de la educación superior, la sanidad y en organizaciones de la lista Fortune 100. Está especializado en arquitectura empresarial, dirección de operaciones de TI y en la implementación de programas de ciberseguridad resilientes y escalables. Mark ha dirigido áreas tecnológicas empresariales que abarcan la infraestructura, las plataformas y la prestación de servicios, alineando la estrategia de TI con los resultados empresariales. Posee un MBA y múltiples certificaciones del sector, y es un líder de opinión activo, ponente principal, miembro de consejos asesores y autor de varias publicaciones. Reconocido a nivel mundial, fue nombrado uno de los principales líderes en ciberseguridad (2022), uno de los mejores CISO a nivel mundial (2024, 2025) y ganador del premio OnCon Icon Award 2026 en la categoría de seguridad de la información.